- +1
我国境内发现多起用户遭遇“Weaxor”勒索病毒攻击事件,用户重要文件被加密后文件名被更改后缀字符串,攻击者留下勒索信,要求支付赎金
近日,国家计算机病毒应急处理中心和计算机病毒防治技术国家工程实验室依托国家计算机病毒协同分析平台(https://virus.cverc.org.cn)在我国境内发现多起我国用户遭遇“Weaxor”勒索病毒攻击事件,用户重要文件被加密后文件名被更改为原文件名+“.weax”等后缀字符串。同时,攻击者还在用户主机上留下勒索信,要求用户与其联系并支付赎金。
追溯发现相关病毒样本信息如下图。
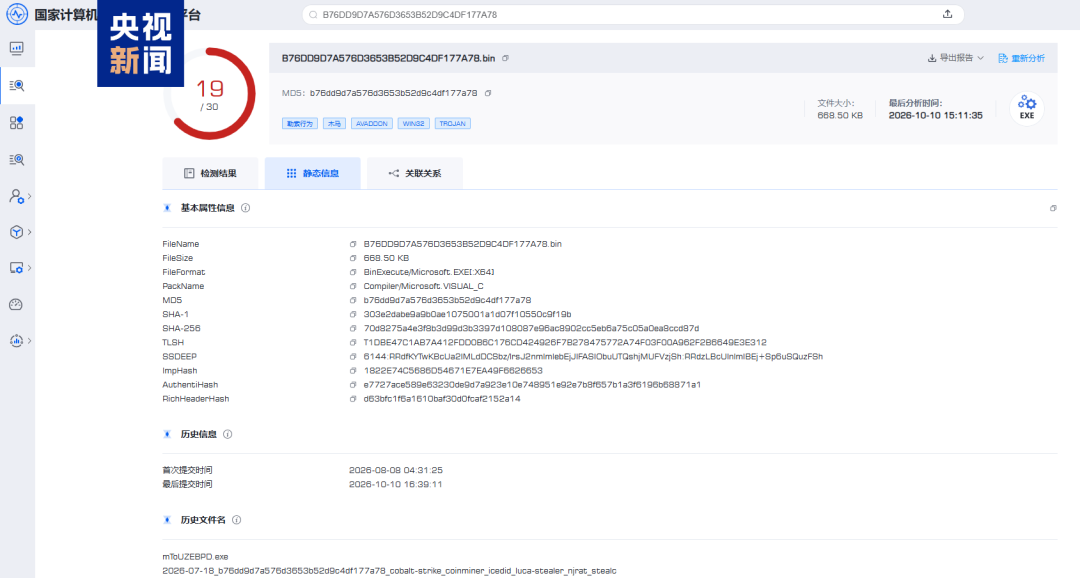
△图1 相关病毒样本信息
“Weaxor”勒索病毒具有多个版本,攻击者会根据目标操作系统类型投送相应的勒索病毒程序,可以覆盖大部分Windows和Linux操作系统平台,对个人用户和单位用户都有较大威胁。
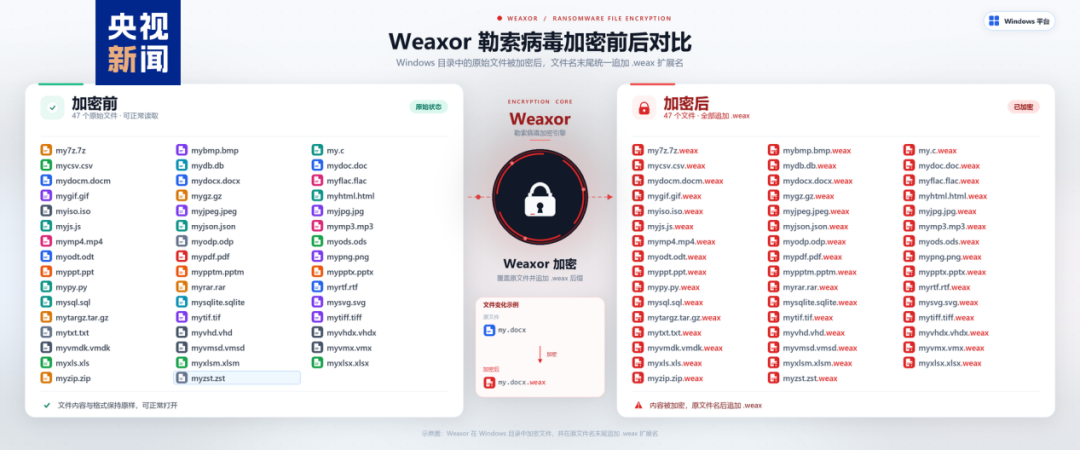
△图2 文件被加密示例(以Windows系统为例)
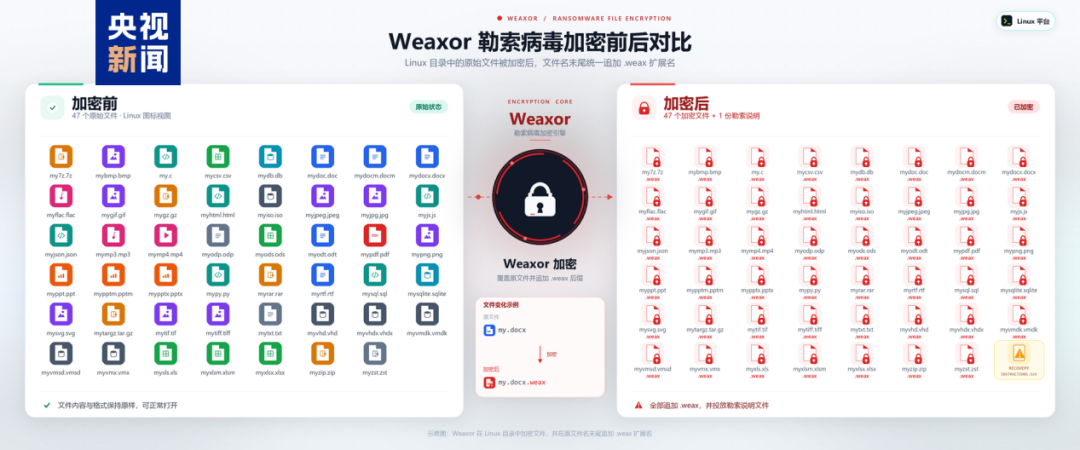
△图3 文件被加密示例(以Ubuntu Linux系统为例)
“Weaxor”勒索病毒会留下勒索信,要求用户与其联系缴纳赎金。
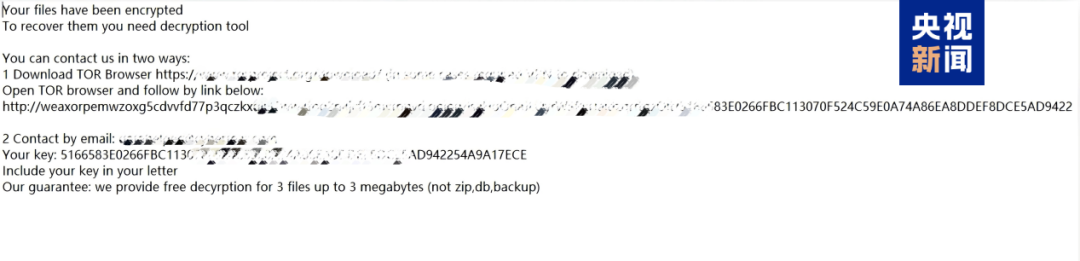
△图4 勒索信内容
病毒基本信息
勒索病毒家族“Weaxor”近期在我国和全球范围内持续活跃,主要针对企业数据库、OA办公系统及其他业务系统。其没有主动传播功能,主要由网络犯罪分子实施入侵后,以自动或手动方式向目标内网投送。网络犯罪分子的主要攻击方式为利用弱口令或系统/软件漏洞入侵服务器,再通过Powershell脚本、远程控制工具等方式投放勒索病毒来加密文件,勒索病毒采用椭圆曲线加密AES密钥,AES加密ChaCha20密钥,ChaCha20加密文件的方式进行加密,加密后的文件根据勒索病毒的版本,后缀通常会被修改为.rox、.weax、.wxx、.wxr、.weaxor、.roxaew、.wax等。
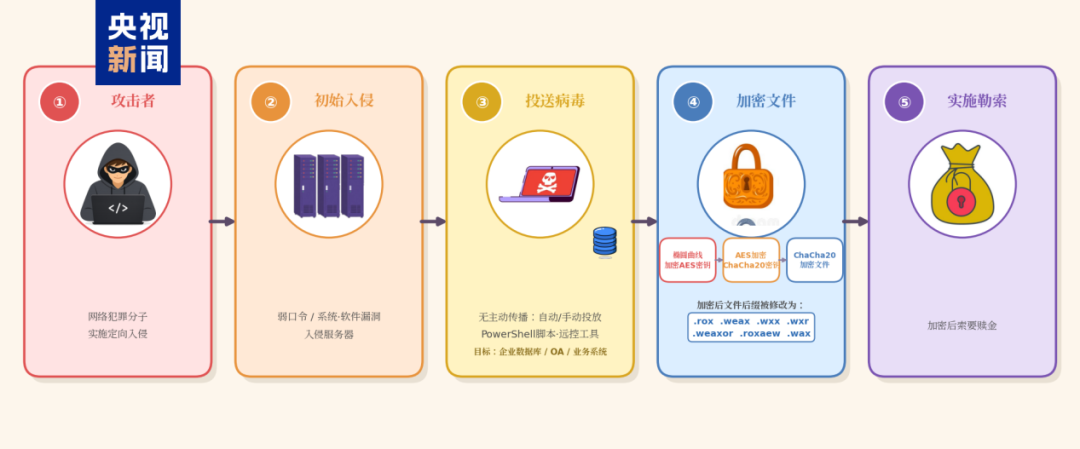
△图5 勒索病毒“Weaxor”攻击活动过程示意图
来源:央视新闻、齐鲁晚报
编辑:许芮
一审:张珊
二审:王宗敏
三审:孙向阳
终审:解贵民
原标题:《我国境内发现多起用户遭遇“Weaxor”勒索病毒攻击事件,用户重要文件被加密后文件名被更改后缀字符串,攻击者留下勒索信,要求支付赎金》
本文为澎湃号作者或机构在澎湃新闻上传并发布,仅代表该作者或机构观点,不代表澎湃新闻的观点或立场,澎湃新闻仅提供信息发布平台。申请澎湃号请用电脑访问http://renzheng.thepaper.cn。

- 报料热线: 021-962866
- 报料邮箱: news@thepaper.cn
互联网新闻信息服务许可证:31120170006
增值电信业务经营许可证:沪B2-2017116
© 2014-2026 上海东方报业有限公司